Bescherm uw Public Cloud omgeving met een Zero Trust security-aanpak waarin identity, workloads, netwerkverkeer en cloud resources continu worden gecontroleerd en beveiligd.
Identity, Workloads en Netwerk worden vaak afzonderlijk beheerd. Dit verhoogt complexiteit en maakt veranderingen trager.
Zero Trust vereist continue verificatie van identity, device, workload en netwerkverkeer. Security hoort vanaf het ontwerp onderdeel te zijn van de cloudarchitectuur.
Geautomatiseerde uitrol en Strong Authentication maken het mogelijk om systemen, netwerken, workloads en applicaties consistent te beheren.
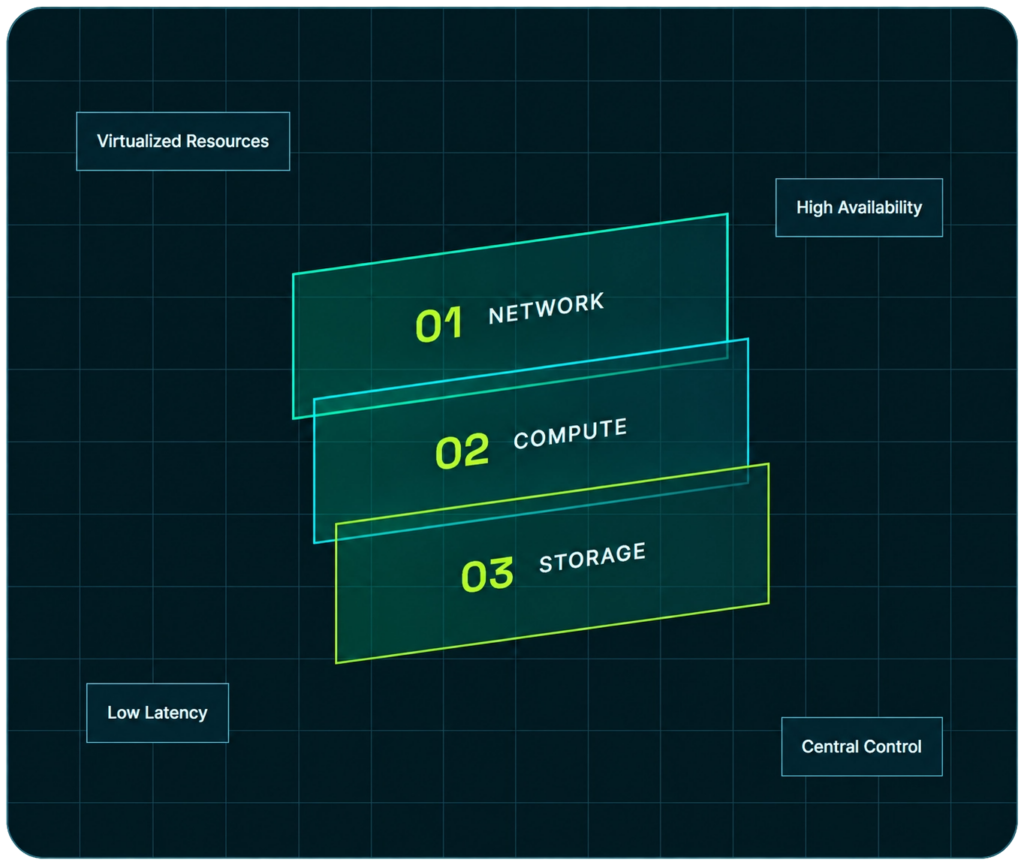
Onze endpoint security-aanpak
Segmenteer cloud workloads en resources zodat alleen noodzakelijke communicatie tussen onderdelen is toegestaan.
Controleer inkomend en uitgaand cloudverkeer met firewall policies die aansluiten op workloads, identities en security requirements.
Beheer toegang op basis van identity, least privilege en context zodat gebruikers en workloads alleen toegang krijgen tot wat nodig is.
Combineer logging, monitoring, IDS/IPS en threat analytics om afwijkingen en potentiële aanvallen binnen de cloudomgeving zichtbaar te maken.
Ervaring met IT, data-/netwerkinfrastructuren en security.
Strong Authentication voor reproduceerbare en efficiënte implementaties.
Security controls afgestemd op uw cloudomgeving en risico's.
Continue verificatie en least-privilege toegang.